分かれば、
怖くない。
怖いのは、分からないから。ホワイトハッカーが、あなたの許可をもらって、本当に入ろうとします。入れた場所と、塞ぎ方をお伝えします。
攻める場所は、
2 つ。
ホワイトハッカーが本当に入ろうとする相手は、2 つあります。この先の話も、この 2 つに分かれます。先に、その違いをはっきり言います。
- 何を攻めるか
- あなたの EC サイト・会員サイト・SaaS。ログイン画面、注文ページ、API。
- どうやって
- インターネット側から、ハッカーと同じ手口で入ろうとします。システムが自動で攻め、危ないものは専門家が手で攻めます。
- 返ってくるもの
- 突破できた場所と、その証拠と、直し方。
- 何を攻めるか
- 社員のメール、社員のパソコン、事務所のルーターや NAS、外から見える社内の入口。
- どうやって
- 進行役が演習として行います。社員に演習用の偽メールを送ります。外から社内の機器に入ろうとします。
- 返ってくるもの
- どの入口が通ったか、なぜ通ったか、塞ぐ順番(担当と期限つき)。ご要望があれば、入られた後に何が起きるかの演習。
どちらの一覧にも、パスワードや古いソフトという同じ手口の名前が出てきます。違うのは手口ではなく、相手です。
サービスへの入られ方は、
この一覧で全部です。
あなたのサービスを、一軒の家として見ます。入られ方を数えると、11 に分かれます。11 が見えれば、どこまで診れば終わりなのかが分かります。
- 1認証情報の漏えい
ハードコードされた APIキー・シークレット - 2設定ファイルの露出
.env・.git・認証情報ファイルが外から読める - 3通信の暗号化(TLS)の不備
古い暗号方式・証明書の期限切れ - 4脆弱なパスワード・使い回し
パスワードスプレー(よく使われるパスワードを多数のアカウントに試す攻撃)/クレデンシャルスタッフィング(他社から漏れたIDとパスワードの組を使い回す攻撃)で入れる - 5IDOR / BOLA(権限の抜け)
他人の ID を指定して、他人のデータが読める - 6個人情報の平文露出
応答やキャッシュに、メールアドレスやカード番号が素のまま残る - 7SQLインジェクション
入力欄の文字が、そのままデータベースへの SQL文になる - 8セッションCookie・トークンの窃取
HttpOnly・Secure が無い/URL や本文にトークンが出る - 9バックアップ・エクスポートの露出
dump.sql・*.bak・CSV が外から取れる - 10クラウドの権限設定(IAM)
権限が必要以上に広く与えられている - 11既知の脆弱性を持つライブラリ
公表済みの CVE と突き合わせて見つける
番号の色は危険度です(赤 = 高・だいだい色 = 中)。3 の通信の暗号化は、外から実際につないで、古い暗号方式でつながってしまわないか、証明書は期限内で正しいものかを確かめます。中の情報は取得しません。
2026 年 10 月からは、A2B 攻撃の SSRF(サーバーに裏の宛先を読みに行かせる)・RCE(入力がサーバーの命令として動く)と、ARTEX が突く入口(WAF・フォームのボット避け・権限の穴)も、許可をいただいてから試します。
診る手順は、
いつも同じ 6ステップ。
一覧の脆弱性を、攻める側の目で順番に確かめます。勘で危険とは言いません。証拠がそろった時だけ「突破できる」と言います。
会社の入口は、
10 通り。
世の中で起きている侵入は、そのほとんどがこの 10 通りのどれかです。進行役が、本当に入ろうとします。机の上で「危なそうですね」と言われても、何も変わりません。通るのか通らないのかは、やってみないと分かりません。
そして本当の分かれ目は、入られたかどうかではありません。入られたときに、気づけるか。止められるか。元に戻せるか。
- 1玄関の鍵を、何度でも試される
ログイン画面へのパスワード総当たり(ブルートフォース)・パスワードスプレー - 2よそで拾われた合鍵が、うちでも回る
他社から漏れたパスワードの使い回し - 3使っていない裏口が、開いたまま
止め忘れたサービス・開いたポート - 4古いライブラリのまま
更新していない機器の、公表済みの脆弱性(CVE) - 5受付の書式に、細工ができる
入力欄から想定外の操作が通る - 6初期パスワードのまま
初期設定のままのパスワード・設定ミス - 7リモートアクセス(RDP・SSH)
遠隔操作の入口が、外部に公開されている - 8届いた封筒を、開けてしまう
メールの添付を開き、実行を許してしまう - 9フィッシング
本物そっくりの偽サイトに ID とパスワードを入れてしまう - 10出入り業者を、確かめずに通す
取引先や更新を装ったものを取り込む
順番はサービスの診断と同じです。調べる、安全に試す、判定する、塞ぎ方を渡す。違うのは、進行役が入口を 1 つずつ手で進めることと、判定の言葉です。「試す」は、こちらが手を尽くすまで続けます(時間が来たら終わり、ではありません)。判定は 3 つだけ。「入れた」「入れなかった」、そして確かめきれなかった項目は合格にせず「調べきれず」と正直にお伝えします。
| 入口 | 結果 | その理由 |
|---|---|---|
| 玄関の鍵を、何度でも試される | 入れた | 312 回試して止まらなかった。間違えても鍵がかからない設定。 |
| 初期パスワードのまま | 入れた | 倉庫の記録装置が初期設定のまま。そこから社内に入れた。 |
| 届いた封筒を、開けてしまう | 入れた | 12 人中 9 人が開き、うち 4 人が実行を許した。報告は 3 人。 |
| リモートアクセス(RDP・SSH) | 入れなかった | 外から見つからなかった。踏み台を経由する形になっていた。 |
| 古いライブラリのまま | 入れなかった | 対象の機器はすべて更新済みだった。 |
演習のあとに、この表と、塞ぎ方の一覧(担当者と期限つき)をお渡しします。
「脆弱性があります」では、
実感は湧きません。
通ってしまった入口から先に進むと、何が起きるのか。ご要望をいただいた会社にだけ、ここまでお見せしています。ふだんの診断には入れていません。対象は、演習用に用意したダミーだけです。
この演習だけの、3 つの約束。
共通の安全装置(下の区画)に加えて、この演習では次の 3 つを守ります。1 つでも欠けていれば、その日は始めません。
ここまでの話は、すべて
実際のシステムで動いています。
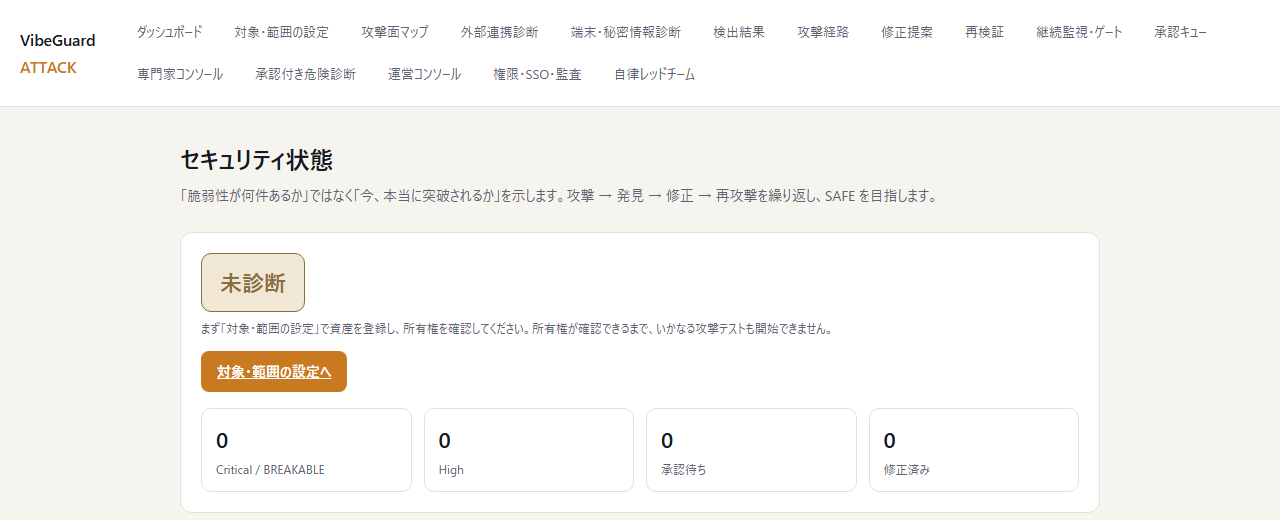
入られ方の一覧も、診る流れも、安全装置も、ひとつのシステムに入っていて、すでに本番で動いています。会社の演習は、進行役が演習用の画面で進め、結果を表でお渡しします。
サービスも会社も同じ。壊さないための 3 つの安全装置。
サービスの診断の間も、会社の演習の間も、この 3 つは常に掛かったままです。1 つでも欠けていれば、その日は始めません。
- 本番で動いています
- 入られ方の一覧・診る流れ・安全装置は、全部システムに入っています
- 実行の記録は、後から書き換えできません
- 会社の入口は、どれが通ったかを名指しでお伝えします
- 通った理由と、塞ぐ順番をお渡しします
- 演習の記録は、取引先や監査への説明に使えます
- J-WSC 認定 整備サービス(3 か月)が、標準で付きます
J-WSC 認定まで、
標準で整えます。
ホワイトハッカー実戦テストをお申し込みの会社には、日本イーコマース学会(JASEC)の「JASECウェブセキュリティ対策認定制度(J-WSC)」の認定 整備サービス(3 か月)を、追加費用なしでお付けします。J-WSC の基準は全 38 の要求事項。国の SCS評価制度 ★3 と同じ 26 の要求事項に、ハッキングの手口を止める Web の守り 12 を加えています。実戦テストの報告書は、外からの診断の記録として、そのまま審査に使えます。
残る不安は、
ここで消してください。
本番のサイトが、壊されたりしませんか。
いいえ。許可した範囲から出ず、おかしければ自動で止まり、危ない操作は人が承認するまで動きません。3 つの安全装置が常に掛かっています。
自社のサイトだと、どうやって確認するのですか。
先に、あなたのサイトだという確認(所有権の確認)を行います。確認できるまで、攻撃テストは一切始まりません。
危険な診断は、誰が行うのですか。
あなたの承認とテスト用アカウントがそろった時だけ、専門家が手で行います。無人では実行しません。
料金はいくらですか。
無料の相談から始まります。診る範囲と進め方を伺い、書面で許可をいただいたうえで、お見積もりをお出しします。相談の時点で費用はかかりません。
どのくらいで結果が出ますか。
まず相談で、診る範囲と進め方を伺います。診断の日程は、範囲と許可が決まってから調整します。
守る側の VibeGuard と、何が違うのですか。
守る側は、URL を貼るだけで脆弱性をすばやく点検できるサービスです。こちらは攻める側から、本当に突破できるかを証拠つきで確かめます。
J-WSC の認定は、本当に追加費用なしですか。
はい。整備・審査・認定証の発行まで、実戦テストのご契約に含みます。翌年の更新は ¥98,000(税別)/年です。
全部診てから、安心。
怖かったのは、分からなかったから。お客様に出しているサービスも、会社の中も、全部診てもらえる。それが、このサービスです。
- 月曜〜金曜 10:00〜18:00 から選べます
- その場でお申し込みは不要です。話を聞くだけでも構いません
- ご予約後、Zoom のリンクをメールでお送りします